Le conseil informatique pour PME devient utile lorsque les incidents, les dépenses imprévues ou les choix techniques compliquent le pilotage de l’entreprise. L’objectif n’est pas d’ajouter des outils, mais de rendre le système d’information plus fiable, plus sûr et cohérent avec l’activité. Un audit indépendant permet d’objectiver les priorités avant de signer un contrat d’infogérance, de renouveler des serveurs ou de migrer vers le cloud.
Les signaux qui justifient un conseil informatique PME
Une PME peut fonctionner longtemps avec un système d’information imparfait. Les équipes trouvent des solutions de contournement, le prestataire règle les urgences et les dépenses sont validées au fil de l’eau. Ce fonctionnement masque souvent une dette technique : serveurs saturés, outils redondants, accès trop larges ou connexion internet devenue insuffisante pour les usages réels.
Certains déclencheurs doivent inciter à lancer un diagnostic : incidents répétitifs, lenteurs au quotidien, arrivée rapide de nouveaux collaborateurs, déménagement, projet de télétravail, migration Microsoft 365, renouvellement d’infrastructure ou demande de conformité. L’audit informatique est également pertinent après le départ d’un responsable technique, lorsqu’aucune personne ne possède une vision complète de l’architecture.
Mesurer la perte de productivité plutôt que les seules pannes
Un poste qui bloque, un partage de fichiers inaccessible ou une application métier lente ne génèrent pas seulement un ticket de support. Ils interrompent une tâche, retardent une validation et mobilisent parfois plusieurs personnes. Des estimations évoquent jusqu’à 2 semaines par an perdues par salarié à cause de problèmes informatiques. Le conseil doit donc traduire les défauts techniques en impacts métier : temps perdu, indisponibilité commerciale, risque sur les données ou retard de facturation.
Les risques invisibles qui finissent par coûter cher
Les problèmes les plus sérieux restent souvent silencieux : comptes d’anciens collaborateurs encore actifs, firmware non mis à jour, règles de pare-feu trop permissives depuis trois ans, sauvegardes jamais testées en restauration ou licences payées sans être utilisées. Ils ne provoquent pas forcément de panne immédiate, mais ils augmentent l’exposition à un rançongiciel, à l’exfiltration de données ou à une interruption prolongée.
Ce qu’un audit informatique doit réellement examiner
Un bon diagnostic ne se limite pas à un scan automatique ni à une longue liste d’alertes techniques. Il relie l’état du système d’information aux usages de l’entreprise, à ses données sensibles et à ses contraintes budgétaires. L’auditeur commence généralement par inventorier les serveurs, les postes, les équipements réseau, les services cloud, les sauvegardes et les licences.
- La cartographie réseau et les flux entre sites, applications, utilisateurs et services hébergés ;
- Les règles de pare-feu, le VPN, les protections endpoint et les mises à jour système ;
- La politique de mots de passe, les droits d’accès et la gestion des identités, notamment dans Active Directory ;
- La capacité réelle des sauvegardes et, surtout, leur capacité de restauration ;
- Le dimensionnement des licences, de la messagerie, du stockage et des liens internet.
Le contrôle des sauvegardes mérite une attention particulière. Une sauvegarde affichée comme « réussie » ne prouve pas qu’un fichier, une boîte mail ou un serveur pourra être restauré dans un délai acceptable. Tester la restauration permet de vérifier les dépendances, les droits nécessaires et l’ordre de redémarrage des services. C’est une question de continuité d’activité, pas seulement de stockage.
Une architecture maîtrisée repose aussi sur une documentation accessible. Une cartographie simple indiquant qui administre quoi, où résident les données et quel équipement ouvre l’accès à quel service peut éviter qu’un départ, une panne ou une cyberattaque ne paralyse l’entreprise. Ce document transforme un savoir dispersé dans les habitudes de quelques personnes en patrimoine opérationnel transmissible.
Du constat technique à un plan d’actions priorisé
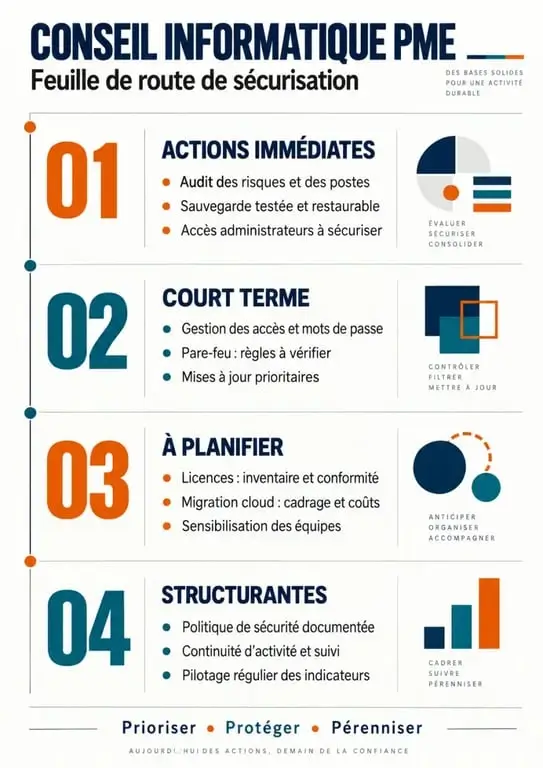
Le principal livrable d’un conseil informatique PME est un plan compréhensible par la direction comme par l’équipe technique. Il doit hiérarchiser les actions selon leur probabilité, leur impact métier, leur urgence et leur coût. Une telle approche évite de recommander une modernisation générale difficile à financer et permet de concentrer le budget sur les risques les plus concrets.
| Priorité | Exemple d’action | Objectif métier |
|---|---|---|
| Immédiate | Fermer les comptes inactifs, corriger les accès et tester une restauration | Réduire l’exposition aux incidents graves |
| À court terme | Revoir les règles de pare-feu, les mises à jour et la protection des postes | Renforcer la sécurité et la disponibilité |
| À planifier | Redimensionner les licences ou remplacer un serveur saturé | Maîtriser les coûts et fluidifier le travail |
| Structurante | Préparer une migration cloud ou une architecture hybride | Accompagner la croissance sans improvisation |
Pour une PME, une démarche d’audit peut s’étendre sur 3 à 8 jours selon la taille, le nombre de sites, les applications métier et le niveau de documentation existant. Le temps utile ne se situe pas uniquement dans l’analyse technique. Les entretiens avec la direction et les utilisateurs permettent de comprendre les dépendances concrètes, comme une connexion instable qui bloque le logiciel de gestion ou un serveur de fichiers qui ralentit toute une équipe.
Conseil, audit, maintenance et infogérance : choisir le bon périmètre
Ces services sont complémentaires, mais ils ne répondent pas à la même question. Les confondre peut conduire à acheter un support réactif alors que la PME a d’abord besoin d’une trajectoire claire. À l’inverse, une entreprise peut lancer un projet de transformation sans avoir sécurisé les fondamentaux de son système d’information.
| Accompagnement | Rôle principal | Résultat attendu |
|---|---|---|
| Audit informatique | Observer et évaluer l’existant | Diagnostic documenté des risques et des écarts |
| Conseil informatique | Arbitrer et construire une feuille de route | Décisions adaptées aux priorités métier et au budget |
| Maintenance | Résoudre les incidents et entretenir les équipements | Support opérationnel au quotidien |
| Infogérance | Superviser, administrer et sécuriser dans la durée | Service informatique externalisé et piloté |
L’audit précède souvent l’infogérance, car il fixe un état de référence : inventaire, niveau de sécurité, points de défaillance unique, documentation et actions à engager. Il aide aussi à éviter qu’un nouveau contrat ne reprenne sans discussion des configurations anciennes ou des licences surdimensionnées. Dans un exemple fréquent, si 80 % des collaborateurs n’utilisent que la bureautique de base, une revue des abonnements Microsoft 365 peut révéler un écart entre les usages et le niveau de licence souscrit.
Choisir un prestataire fiable pour éclairer les décisions
Un prestataire de conseil doit pouvoir expliquer ses recommandations sans jargon et sans les relier automatiquement à la vente d’une solution. L’indépendance ne signifie pas qu’il ne propose aucun outil. Elle signifie que le besoin, le risque et le scénario de déploiement sont analysés avant le choix d’un éditeur ou d’un matériel.
Les preuves à demander avant de s’engager
Demandez une méthodologie précise, le périmètre de l’intervention, les interlocuteurs attendus côté PME et la forme des livrables. Un professionnel sérieux annonce ce qu’il vérifiera, distingue les constats des recommandations et précise ses hypothèses. Il doit aussi pouvoir présenter son expérience dans des contextes comparables : environnement cloud, on-premise ou hybride, postes nomades, données sensibles, sites multiples ou application métier critique.
Un accompagnement utile à la direction et aux équipes
La valeur ne réside pas dans un rapport volumineux, mais dans la capacité à décider. Le document final doit identifier les actions immédiates, les investissements à arbitrer, les responsabilités et un calendrier réaliste. Il doit aussi intégrer la conformité RGPD et, lorsque l’entreprise est concernée, la montée en maturité liée à NIS 2. La direction obtient une vision des risques et du budget ; les équipes disposent d’instructions exploitables pour sécuriser le système d’information et le faire évoluer sans perturber l’activité.
Je publie et développe des médias web sur divers sujets depuis plus d’une décennie, et La grange du Web représente notre projet le plus récent. Nous souhaitons apporter toujours plus de valeurs et de qualité à nos articles afin de vous faire découvrir notre passion pour les nouvelles applications du web. Notre but est de vous aider à développer votre business avec les meilleurs services du b2b. Nous souhaitons vous apporter toujours plus d’informations sur les nouvelles tendances du web et les outils disponibles pour vous faire avancer avec votre entreprise