Pour une PME, le système d’information n’est plus un simple support technique, mais le moteur de la rentabilité. Pourtant, de nombreuses entreprises négligent l’état de santé de leur infrastructure jusqu’à ce qu’un incident majeur survienne. Avec 43 % des cyberattaques ciblant désormais les petites et moyennes entreprises, l’audit informatique est une nécessité stratégique pour garantir la continuité de l’activité.
Pourquoi auditer votre système d’information dès maintenant ?
L’audit informatique offre une vision objective et exhaustive de votre parc technologique. Il ne s’agit pas seulement de vérifier si vos logiciels sont à jour, mais d’analyser la robustesse de vos défenses face aux menaces actuelles. Selon une étude menée par IBM, environ 80 % des incidents de sécurité trouvent leur origine dans une erreur humaine ou une mauvaise configuration technique.
Au-delà de la cybersécurité, l’audit identifie les goulots d’étranglement qui ralentissent la productivité de vos équipes. Un système mal optimisé engendre des lenteurs réseau, des problèmes de synchronisation de données ou des défaillances de sauvegarde qui nuisent à la performance globale. En anticipant ces risques, vous protégez votre chiffre d’affaires et évitez des coûts de réparation souvent bien supérieurs à l’investissement initial.
Les trois piliers d’un diagnostic informatique complet
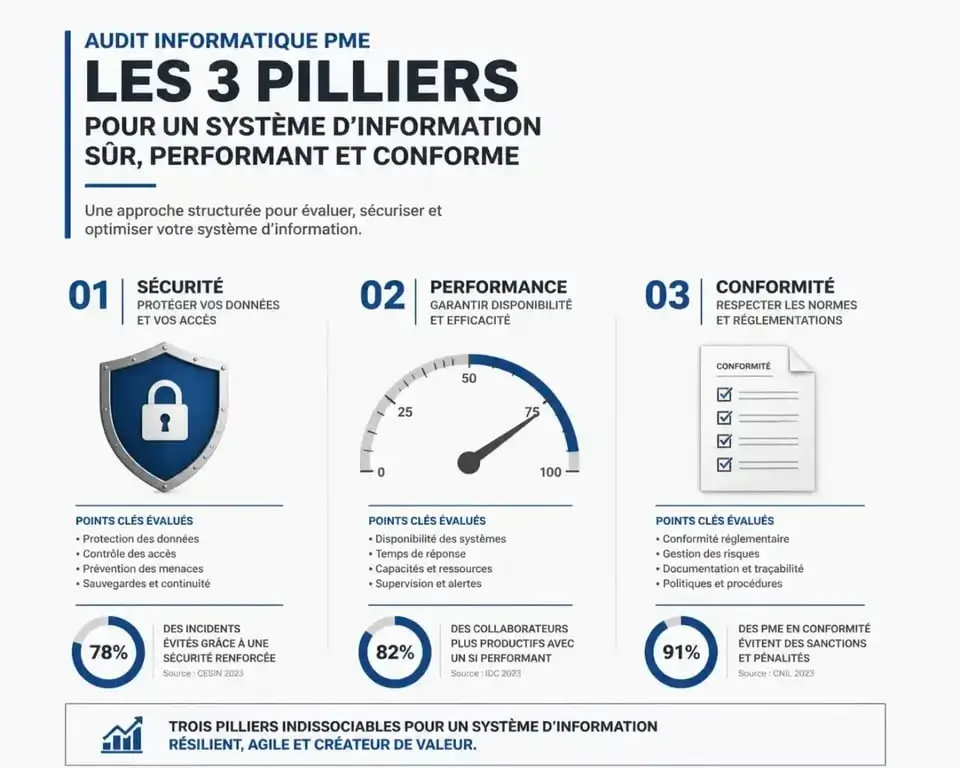
Un audit professionnel repose sur une approche multidimensionnelle pour couvrir l’intégralité des besoins de votre structure.
Sécurité et protection des données
Cette phase examine la résilience face aux intrusions. Elle inclut des tests d’intrusion, la vérification des pare-feu, la robustesse des antivirus et la mise en place de protocoles comme l’authentification multi-facteurs (MFA) ou la gestion des accès (IAM). C’est également ici que l’on s’assure de votre conformité au RGPD, car une faille peut entraîner des sanctions financières atteignant 4 % de votre chiffre d’affaires.
Performance et infrastructure réseau
L’objectif est d’évaluer la fluidité de votre SI. L’audit mesure la latence, la qualité des connexions et l’efficacité de l’architecture matérielle. Le consultant analyse si vos outils actuels sont en adéquation avec vos besoins de croissance, évitant ainsi les investissements inutiles ou le sous-dimensionnement.
Conformité et gestion des risques
Ce volet se concentre sur les procédures internes, la documentation technique et la fiabilité des plans de reprise (PRA) ou de continuité (PCA) d’activité. Il s’agit de s’assurer que, face à une panne majeure ou une attaque par ransomware, votre entreprise dispose d’un scénario de sortie clair et testé pour minimiser la perte d’activité.
La méthodologie : une intervention sans perturbation
La crainte principale des dirigeants reste l’impact de l’audit sur le travail quotidien. Pourtant, une démarche structurée permet d’agir en toute transparence. Le diagnostic terrain, réalisé sur 2 à 3 jours, permet d’observer vos flux de données et vos usages réels. Ensuite, les experts traitent les données collectées pour identifier les failles et les axes d’optimisation. Enfin, vous recevez un rapport détaillé, souvent supérieur à 30 pages, contenant des recommandations priorisées et budgétées.
Chaque entreprise possède son propre noyau opérationnel, cette zone critique où transitent les informations vitales. Auditer ce point spécifique révèle des dépendances invisibles, souvent ignorées par les outils de monitoring standards. En cartographiant précisément cette architecture, vous découvrez vos vulnérabilités et apprenez comment optimiser les interconnexions entre vos services pour gagner en agilité opérationnelle.
Combien coûte un audit informatique ?
Il est difficile de donner un tarif unique sans connaître la complexité de votre parc. Toutefois, pour une PME, un audit complet représente un investissement qui débute généralement aux alentours de 2 000 € HT. Ce prix varie selon le nombre de sites, la diversité des équipements et la profondeur des tests techniques requis.
La plupart des cabinets proposent un échange préalable de 15 minutes pour cerner vos enjeux et vous fournir un devis personnalisé. Ce premier contact est gratuit et permet d’aligner l’audit sur vos objectifs business réels plutôt que de lancer une procédure standardisée inutile.
Fréquence et bonnes pratiques d’audit
Un audit complet est recommandé annuellement. Pour les secteurs sensibles comme la finance, la santé ou le juridique, des contrôles trimestriels sont souvent nécessaires pour maintenir une hygiène informatique stricte. Concernant l’impact sur vos équipes, les tests techniques sont programmés en dehors des heures de production pour garantir une transparence totale, et les entretiens sont brefs et planifiés à l’avance.
Il est également essentiel de distinguer l’audit global de l’audit sécurité. L’audit global couvre à la fois la sécurité, la performance et la conformité, tandis que l’audit sécurité se focalise uniquement sur les vulnérabilités, les tests d’intrusion et la protection des données. Choisir le bon format dépend de votre maturité numérique actuelle et de vos priorités immédiates.
Je publie et développe des médias web sur divers sujets depuis plus d’une décennie, et La grange du Web représente notre projet le plus récent. Nous souhaitons apporter toujours plus de valeurs et de qualité à nos articles afin de vous faire découvrir notre passion pour les nouvelles applications du web. Notre but est de vous aider à développer votre business avec les meilleurs services du b2b. Nous souhaitons vous apporter toujours plus d’informations sur les nouvelles tendances du web et les outils disponibles pour vous faire avancer avec votre entreprise